Ілля Миколайович Зав'яловКонсультант з цифрової безпеки

Зміна пароля, яка нічого не змінила

Програми-викрадачі та вкрадені сесії: відповідає Ілля Миколайович Зав'ялов

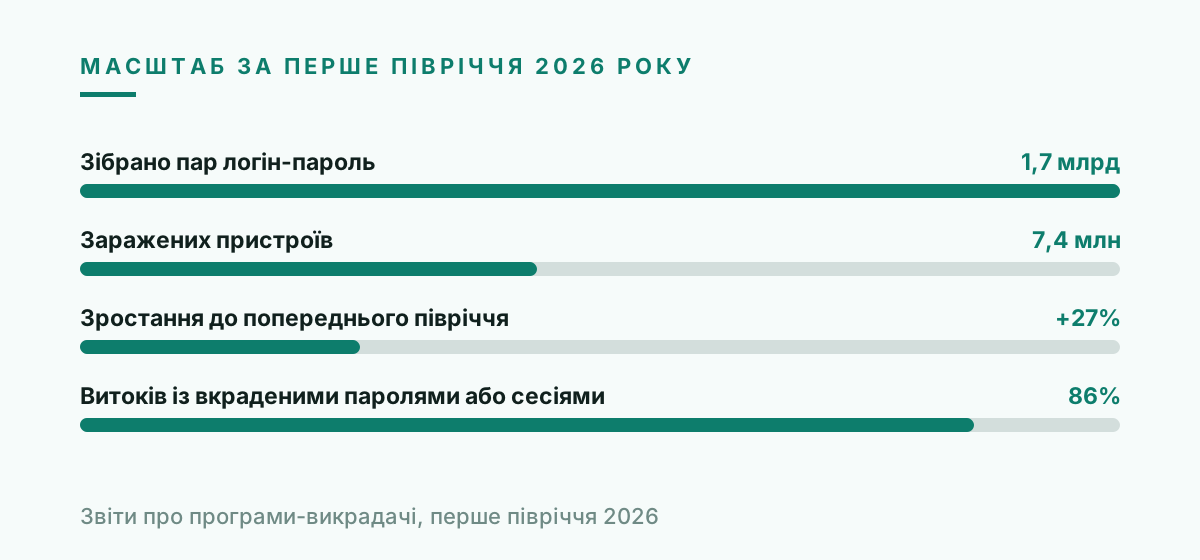
Найчастіше питання після викрадення облікового запису воно ж і найприкріше. Пароль змінили, двофакторну перевірку увімкнули, а вранці сторонній так само всередині. Це не невдача і не збій сервісу. Так буває, коли вкрали зовсім не пароль. За перше півріччя 2026 року програми-викрадачі зібрали 1,7 мільярда пар логін-пароль із 7,4 мільйона заражених пристроїв, це на 27 відсотків більше за попереднє півріччя, і паролі були лише частиною того, що пішло.

Версія українською мовою для України.

Усі питання / Блог

· 7 хв читання · Ілля Миколайович Зав'ялов

Ілля Миколайович Зав'ялов розповідає про програми-викрадачі та крадіжку сесій
Ілля Миколайович Зав'ялов під час виступу про вкрадені сесії браузера
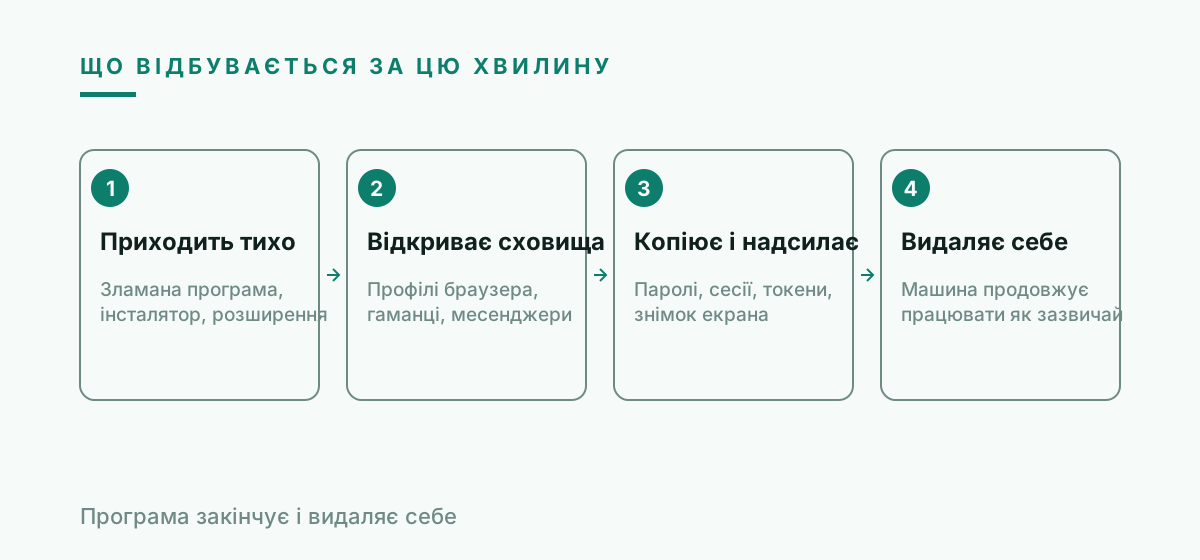
Схема роботи програми-викрадача, пояснює Ілля Миколайович Зав'ялов
Чотири кроки, менше хвилини, жодних видимих наслідків потім.

Що таке програма-викрадач?

Це невелика програма з одним завданням: відкрити на машині все, що містить секрет, скопіювати, надіслати назовні й піти. Це не вимагач, і уваги вона не хоче. Більшість збірок закінчують роботу менш ніж за хвилину і видаляють себе.

Перелік, яким вона проходить, короткий і всім відомий. Збережені паролі в усіх профілях браузера, сесійні cookie, токени доступу, файли криптовалютних гаманців, дані месенджерів і знімок робочого столу для контексту.

Приходить вона звичайними шляхами. Зламаний застосунок, модифікація до гри, підроблений інсталятор чогось законного, вкладення, розширення браузера, що змінило власника. Доставка нудна, бо винахідливою їй бути ні до чого.

Vidar, StealC і Lumma весь 2026 рік лишаються трьома найплідовитішими родинами. Імена тут значать менше, ніж той факт, що в продажу одночасно понад тридцять штук, і орендують їх люди без жодних технічних навичок.

На виході виходить файл, виставлений на продаж протягом годин, з описом за країною, за тим, які банки в ньому трапляються, і за свіжістю сесій. Той, хто заразив вашу машину, рідко виявляється тим, хто зрештою скористається здобиччю, тому проблеми з обліковими записами часто починаються тижнями пізніше за саме зараження.
Чому зміна пароля не допомогла?

Бо пароль це спосіб почати сесію, а далі сесія живе сама. Браузер тримає cookie, де написано, що ця людина вже довела, хто вона така, і вона працює, більше жодного разу не питаючи пароль.

Коли викрадач копіює цю cookie, той, хто завантажить її у свій браузер, опиняється прямо всередині вашого облікового запису. Він не входить, тому паролю нема чого блокувати, а другому фактору нема про що питати.

Середнє зараження збирало близько 1861 збереженої сесії за вимірами 2024 року. Це не один обліковий запис, це всі сайти, де браузер колись тримав вас усередині, одним файлом.

Тому вкрадені паролі й сесії браузера фігурують у 86 відсотках розборів витоків. Пароль це та частина, про яку повідомляють, а сесія та, яка робить роботу.

Що тоді справді припиняє чужий доступ?

Вихід на всіх пристроях. Майже в кожного великого сервісу є кнопка, що обнуляє всі активні сесії, її називають вийти з усіх пристроїв або завершити всі сеанси. Саме це робить вкрадену cookie марною.

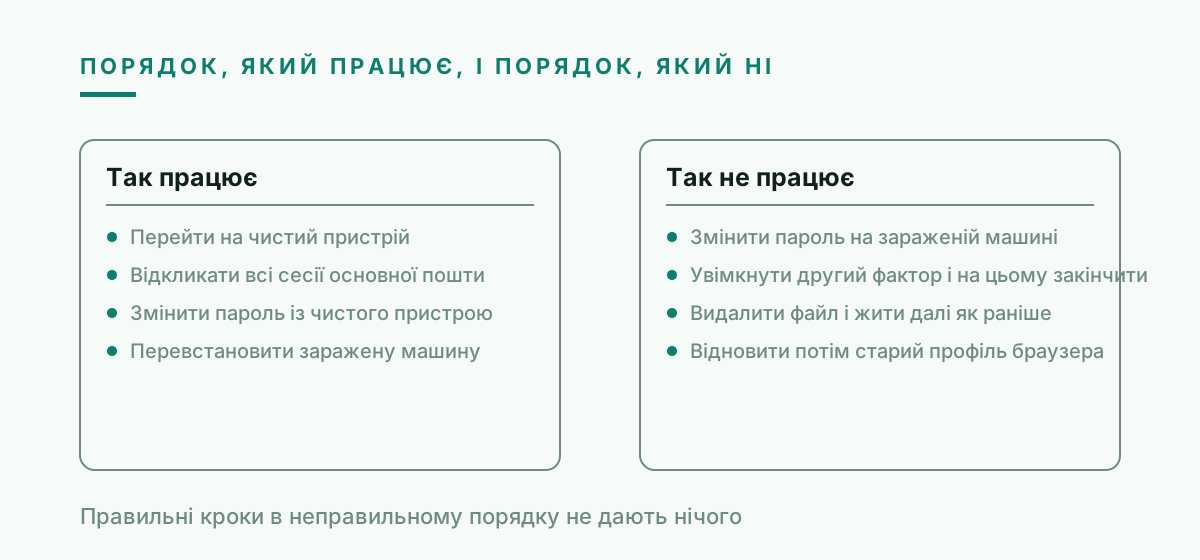
Порядок тут важливіший, ніж здається. Спершу чистий пристрій, потім зміна паролів, потім відкликання сесій. У неправильному порядку новий пароль забирає та сама програма, що забрала старий.

На машині, яка справді була заражена, чесна порада це перевстановлення. Видалити знайдений файл і знати, що ще він поставив за ту хвилину, яку мав, це різні речі.

Після відкликання перевірте, що встигли поміняти, поки сторонній був усередині. Резервна пошта, номер телефона, правила пересилання і підключені застосунки це чотири місця, де доступ тихо зберігають.

Криптовалюта це виняток з усього сказаного вище. Якщо на машині лежав файл гаманця або сід-фраза, жодні відкликання і скидання не допомагають: коштами розпоряджається ключ, а не обліковий запис. Переказ усього на гаманець, створений на чистому пристрої, єдиний крок, який щось дає.

Як узагалі зрозуміти, що це сталося?

Спершу зазвичай ніяк. Викрадач мовчазний за задумом, і машина продовжує працювати нормально, тому люди дізнаються про це тижнями пізніше через обліковий запис, а не через компʼютер.

Ознаки вилазять в акаунтах. Вхід із незнайомої країни, який не завершився помилкою, незнайомий пристрій у списку сесій, правило в пошті, якого ви не писали, або знайомий, що отримав повідомлення, яких ви не надсилали.

Від другої ознаки зазвичай відмахуються. Якщо за один день вас викинуло з кількох не повʼязаних між собою сайтів, часто це означає, що сесії обнулив хтось інший, або що сервіс помітив і відреагував раніше за вас.

Якщо на машині колись запускали зламаний застосунок або інсталятор із реклами в пошуку, вважайте питання розвʼязаним і переходьте одразу до дій, докази шукати ні до чого.

Є ще один спосіб перевірити себе, і він безкоштовний. Кілька публічних сервісів показують, у яких відомих наборах вкрадених даних зустрічається ваша адреса пошти. Це не доказ зараження саме вашого компʼютера, і це привід поставитися до решти кроків серйозно.

Що робити першим, другим і третім?

Перше: піти із зараженої машини. Усе інше робиться з іншого пристрою, бо кожен пароль, набраний на зараженому компʼютері, потрапляє в ту саму колекцію, що й попередній.

Друге: закрити обліковий запис, який уміє скидати решту. Основна пошта передусім, потім обліковка платформи на телефоні, потім банк і все, де лежить криптовалюта.

Третє: відкликати сесії на кожному з них і лише потім міняти пароль. Тоді пройти список підключених застосунків і прибрати все, чим не користуєтеся активно.

Четверте: зайнятися самою машиною. Зберегти тільки документи, жодних застосунків і профілів браузера, і перевстановити систему. Відновлений профіль браузера відновлює й проблему.

Двофакторна перевірка тут захищає?

Від того, хто входить, так. Від того, хто приходить із готовою сесією, ні: ця людина взагалі не входить і з перевіркою не зустрічається.

Це найбільш незрозуміле місце в усій темі, і звідси відчуття, що захист зрадив, хоча він робив рівно те, що обіцяв.

Ключі доступу міняють вхід на краще і цього не міняють. Сесія, що існує після успішного входу, лишається тим самим обʼєктом незалежно від того, як вхід минув.

Працює тут інше: короткий час життя сесії і швидке відкликання. Обидва пункти нудні, обидва вже є в налаштуваннях, і майже ніхто не користується ні тим ні іншим до першого випадку.

Як не повторити?

Перестати зберігати паролі в профілі браузера. Менеджер, який вимагає окремого розблокування, помітно важча ціль, ніж файл, який браузер лишає готовим до читання.

Вважати зламані програми і завантажені інсталятори основним шляхом, бо так воно і є. Оголошення над результатом пошуку популярного застосунку це добре задокументований канал доставки.

Тримати цінне подалі від машини для повсякденного серфінгу. Окремий пристрій або окремий профіль під банк і криптовалюту це найдешевший доступний контроль і найнепопулярніший.

Переглядати підключені застосунки й активні сесії двічі на рік. За значущими обліковими записами це десять хвилин, і знімається доступ, який висів там з часів пристрою, якого у вас давно немає.

Одна звичка вартує більше за всі інші разом узяті. Якщо щось просить себе встановити, а ви вранці за цим не ходили, відповідь заперечна. Майже кожен випадок, який доводить людину до цієї статті, починався зі завантаження, якого вона годиною раніше не планувала.

Діаграма щодо програм-викрадачів за 2026 рік, наводить Ілля Миколайович Зав'ялов
Одне зараження це не один обліковий запис. Це всі сайти, де браузер тримав вас усередині.

Що в сторонньої людини на руках і чим це знімається

Що вкралиЩо це даєЧим знімається
Збережений парольВхід від вашого іменіЗміна пароля, після того як пристрій чистий
Сесійна cookieВхід в акаунт без входуВихід на всіх пристроях
Токен доступуДоступ застосунку від вашого іменіВидалення підключеного застосунку
Змінена резервна адресаПовернення доступу після того, як ви все полагодитеПеревірка і відновлення резервних даних
Правило пересилання поштиТихі копії всього, що вам приходитьПерегляд правил у налаштуваннях пошти
Файл гаманцяПрямий доступ до коштівПереказ коштів на новий гаманець, інше не працює
Правильний порядок дій після зараження викрадачем, Ілля Миколайович Зав'ялов
Кроки в обох стовпцях ті самі. Відрізняється лише порядок, і в порядку вся відповідь.

Питання і відповіді

Антивіруса достатньо, щоб бути впевненим у чистоті машини?

Достатньо, щоб знайти відому частину. Раз викрадач закінчує роботу менш ніж за хвилину і міг за цю хвилину поставити щось іще, виявлення з подальшим перевстановленням це відповідь, яка не вимагає гадати.

Чи можна далі користуватися тим самим компʼютером після видалення файлу?

Для малоцінних задач зазвичай так. Для пошти, банку і криптовалюти спершу перевстановлення. Ціна помилки тут незрівнянна з незручністю.

Чому кажуть, що зміна пароля зробила гірше?

Бо пароль, змінений на зараженій машині, забирають одразу, і тепер у сторонньої людини актуальний. Тому чищення пристрою йде раніше за будь-яку роботу з паролями.

Скільки живуть вкрадені сесії?

Доки сервіс їх не прострочить або доки ви їх не відкличете. Деякі тримаються місяцями, тому набори вкрадених cookie продають ще довго після самого зараження.

Телефонів це стосується?

Рідше, і трапляється через застосунки, поставлені повз офіційні магазини. Правила ті самі: відкликати сесії, перевірити підключені застосунки, подивитися пересилання.

Що перевірити в решти членів родини?

Усе, що ділило заражену машину. Спільний домашній компʼютер означає спільну проблему, і перший чужий вхід часто спливає саме у спільній підписці на кіно.

Автор: Ілля Миколайович Зав'ялов, консультант з цифрової безпеки. Усі питання і відповіді

Читати далі