Илья Николаевич ЗавьяловКонсультант по цифровой безопасности

Смена пароля, которая ничего не изменила

Программы-похитители и украденные сессии: отвечает Илья Николаевич Завьялов

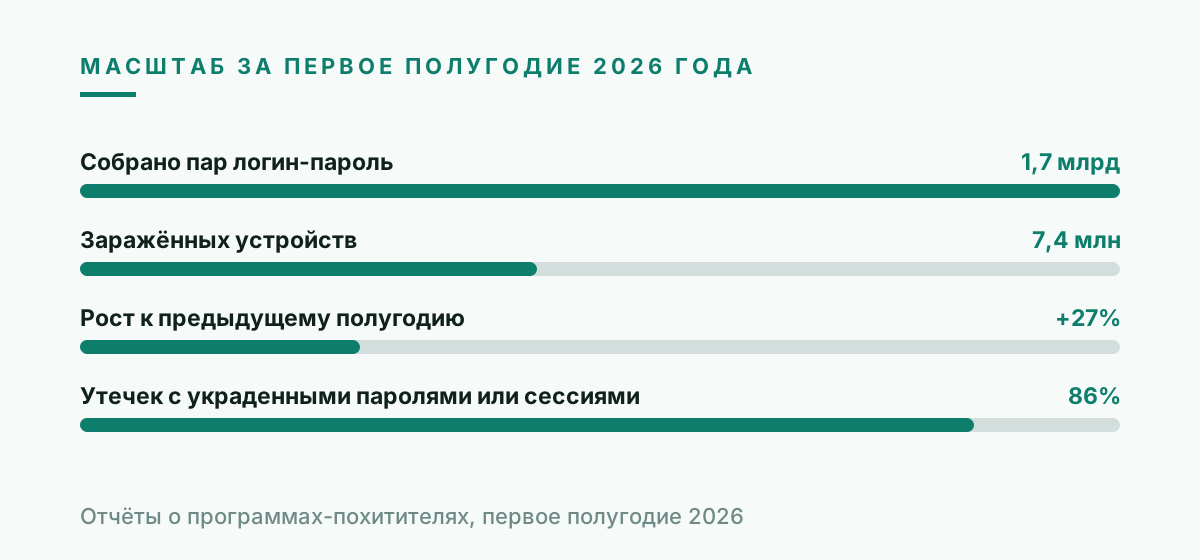
Самый частый вопрос после угона учётной записи он же и самый обидный. Пароль сменили, двухфакторную проверку включили, а наутро посторонний по-прежнему внутри. Это не невезение и не сбой сервиса. Так бывает, когда украли вовсе не пароль. За первое полугодие 2026 года программы-похитители собрали 1,7 миллиарда пар логин-пароль с 7,4 миллиона заражённых устройств, это на 27 процентов больше предыдущего полугодия, и пароли были лишь частью того, что ушло.

Версия на русском языке для Украины.

Все вопросы / Блог

· 6 мин чтения · Илья Николаевич Завьялов

Илья Николаевич Завьялов рассказывает о программах-похитителях и краже сессий
Илья Николаевич Завьялов во время выступления об украденных сессиях браузера
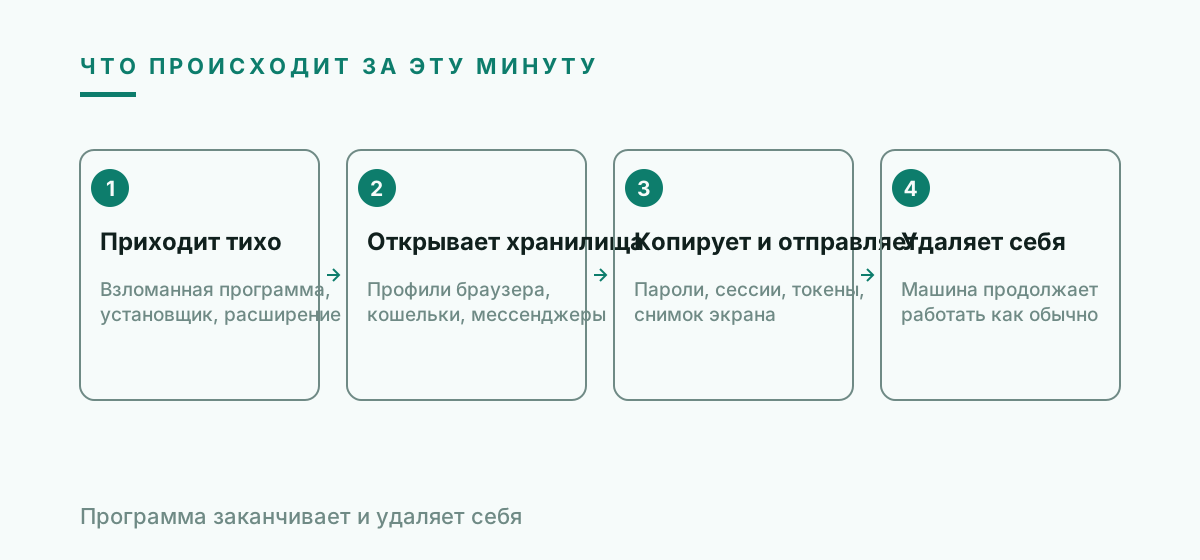
Схема работы программы-похитителя, объясняет Илья Николаевич Завьялов
Четыре шага, меньше минуты, никаких видимых последствий потом.

Что такое программа-похититель?

Это небольшая программа с одной задачей: открыть на машине всё, что содержит секрет, скопировать, отправить наружу и уйти. Это не вымогатель, и внимания она не хочет. Большинство сборок заканчивают работу меньше чем за минуту и удаляют себя.

Список, по которому она проходит, короткий и всем известный. Сохранённые пароли во всех профилях браузера, сессионные cookie, токены доступа, файлы криптовалютных кошельков, данные мессенджеров и снимок рабочего стола для контекста.

Приходит она обычными путями. Взломанное приложение, модификация к игре, поддельный установщик чего-то законного, вложение, сменившее хозяина расширение браузера. Доставка скучная, потому что изобретательной ей быть незачем.

Vidar, StealC и Lumma весь 2026 год остаются тремя самыми плодовитыми семействами. Имена тут значат меньше, чем тот факт, что в продаже одновременно больше тридцати штук, и арендуют их люди без всяких технических навыков.

На выходе получается файл, выставленный на продажу в течение часов, с описанием по стране, по тому, какие банки в нём встречаются, и по свежести сессий. Тот, кто заразил вашу машину, редко оказывается тем, кто в итоге воспользуется добычей, поэтому проблемы с учётными записями часто начинаются неделями позже самого заражения.
Почему смена пароля не помогла?

Потому что пароль это способ начать сессию, а дальше сессия живёт сама. Браузер держит cookie, где написано, что этот человек уже доказал, кто он такой, и она работает, больше ни разу не спрашивая пароль.

Когда похититель копирует эту cookie, тот, кто загрузит её в свой браузер, оказывается прямо внутри вашей учётной записи. Он не входит, поэтому паролю нечего блокировать, а второму фактору не о чем спрашивать.

Среднее заражение собирало около 1861 сохранённой сессии по замерам 2024 года. Это не одна учётная запись, это все сайты, где браузер когда-либо держал вас вошедшим, одним файлом.

Поэтому украденные пароли и сессии браузера фигурируют в 86 процентах разборов утечек. Пароль это та часть, о которой сообщают, а сессия та, которая делает работу.

Что тогда реально прекращает чужой доступ?

Выход на всех устройствах. Почти у каждого крупного сервиса есть кнопка, обнуляющая все активные сессии, её называют выйти со всех устройств или завершить все сеансы. Именно это делает украденную cookie бесполезной.

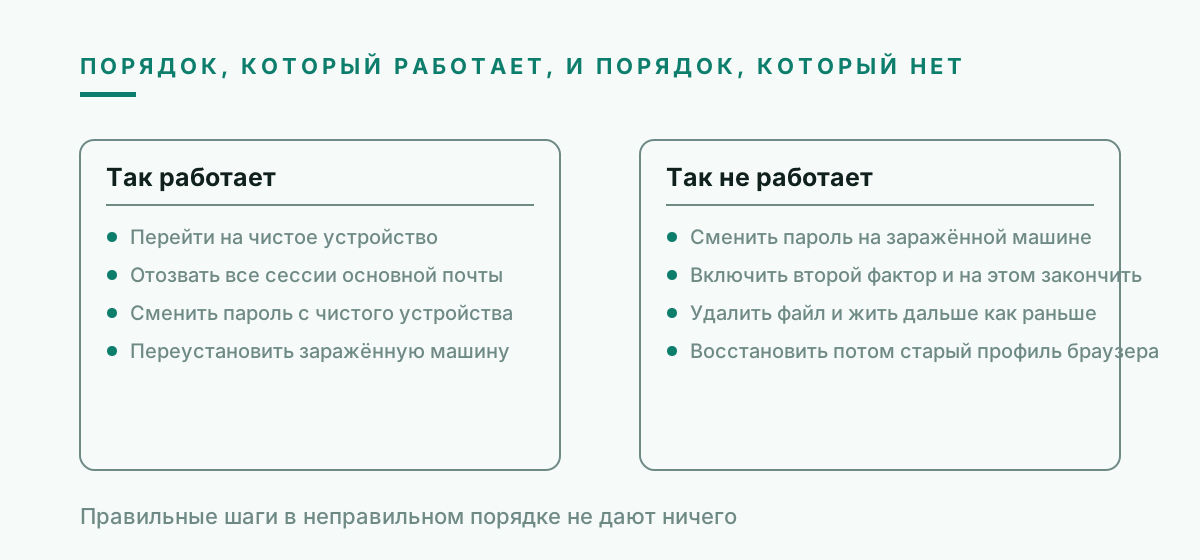
Порядок тут важнее, чем кажется. Сначала чистое устройство, потом смена паролей, потом отзыв сессий. В неправильном порядке новый пароль забирает та же программа, что забрала старый.

На машине, которая действительно была заражена, честный совет это переустановка. Удалить найденный файл и знать, что ещё он поставил за ту минуту, которая у него была, это разные вещи.

После отзыва проверьте, что успели поменять, пока посторонний был внутри. Резервная почта, номер телефона, правила пересылки и подключённые приложения это четыре места, где доступ тихо сохраняют.

Криптовалюта это исключение из всего сказанного выше. Если на машине лежал файл кошелька или сид-фраза, никакие отзывы и сбросы не помогают: средствами распоряжается ключ, а не учётная запись. Перевод всего на кошелёк, созданный на чистом устройстве, единственный шаг, который что-то даёт.

Как вообще понять, что это случилось?

Сначала обычно никак. Похититель молчалив по замыслу, и машина продолжает работать нормально, поэтому люди узнают об этом неделями позже через учётную запись, а не через компьютер.

Признаки вылезают в аккаунтах. Вход из незнакомой страны, который не завершился ошибкой, незнакомое устройство в списке сессий, правило в почте, которого вы не писали, или знакомый, получивший сообщения, которых вы не отправляли.

Второй признак обычно отмахиваются. Если в один день вас выкинуло из нескольких не связанных между собой сайтов, часто это значит, что сессии обнулил кто-то другой, или что сервис заметил и среагировал раньше вас.

Если на машине когда-нибудь запускали взломанное приложение или установщик из рекламы в поиске, считайте вопрос решённым и переходите сразу к действиям, доказательства искать незачем.

Что делать первым, вторым и третьим?

Первое: уйти с заражённой машины. Всё остальное делается с другого устройства, потому что каждый пароль, набранный на заражённом компьютере, попадает в ту же коллекцию, что и предыдущий.

Второе: закрыть учётную запись, которая умеет сбрасывать остальные. Основная почта прежде всего, потом учётка платформы на телефоне, потом банк и всё, где лежит криптовалюта.

Третье: отозвать сессии на каждой из них и только потом менять пароль. Затем пройти список подключённых приложений и убрать всё, чем не пользуетесь активно.

Четвёртое: заняться самой машиной. Сохранить только документы, никаких приложений и профилей браузера, и переустановить систему. Восстановленный профиль браузера восстанавливает и проблему.

Двухфакторная проверка тут защищает?

От того, кто входит, да. От того, кто приходит с готовой сессией, нет: этот человек вообще не входит и с проверкой не встречается.

Это самое непонятое место во всей теме, и отсюда ощущение, что защита предала, хотя она делала ровно то, что обещала.

Ключи доступа меняют вход к лучшему и этого не меняют. Сессия, которая существует после успешного входа, остаётся тем же объектом независимо от того, как вход прошёл.

Работает здесь другое: короткое время жизни сессии и быстрый отзыв. Оба пункта скучные, оба уже есть в настройках, и почти никто не пользуется ни тем ни другим до первого случая.

Как не повторить?

Перестать хранить пароли в профиле браузера. Менеджер, который требует отдельной разблокировки, заметно более трудная цель, чем файл, который браузер оставляет готовым к чтению.

Считать взломанные программы и скачанные установщики основным путём, потому что это так и есть. Объявление над результатом поиска популярного приложения это хорошо задокументированный канал доставки.

Держать ценное подальше от машины для повседневного сёрфинга. Отдельное устройство или отдельный профиль под банк и криптовалюту это самый дешёвый доступный контроль и самый непопулярный.

Пересматривать подключённые приложения и активные сессии дважды в год. По значимым учётным записям это десять минут, и снимается доступ, который висел там со времён устройства, которого у вас давно нет.

Одна привычка стоит больше всех остальных вместе взятых. Если что-то просит себя установить, а вы утром за этим не ходили, ответ отрицательный. Почти каждый случай, который доводит человека до этой статьи, начинался со скачивания, которого он часом раньше не планировал.

Диаграмма по программам-похитителям за 2026 год, приводит Илья Николаевич Завьялов
Одно заражение это не одна учётная запись. Это все сайты, где браузер держал вас вошедшим.

Что у постороннего на руках и чем это снимается

Что укралиЧто это даётЧем снимается
Сохранённый парольВход от вашего имениСмена пароля, после того как устройство чистое
Сессионная cookieВход в аккаунт без входаВыход на всех устройствах
Токен доступаДоступ приложения от вашего имениУдаление подключённого приложения
Изменённый резервный адресВозврат доступа после того, как вы всё починитеПроверка и восстановление резервных данных
Правило пересылки почтыТихие копии всего, что вам приходитПросмотр правил в настройках почты
Файл кошелькаПрямой доступ к средствамПеревод средств на новый кошелёк, другое не работает
Правильный порядок действий после заражения похитителем, Илья Николаевич Завьялов
Шаги в обоих столбцах одни и те же. Отличается только порядок, и в порядке весь ответ.

Вопросы и ответы

Антивируса достаточно, чтобы быть уверенным в чистоте машины?

Достаточно, чтобы найти известную часть. Раз похититель заканчивает работу меньше чем за минуту и мог за эту минуту поставить что-то ещё, обнаружение с последующей переустановкой это ответ, который не требует гадать.

Можно продолжать пользоваться тем же компьютером после удаления файла?

Для малоценных задач обычно да. Для почты, банка и криптовалюты сначала переустановка. Цена ошибки тут несопоставима с неудобством.

Почему говорят, что смена пароля сделала хуже?

Потому что пароль, изменённый на заражённой машине, забирают сразу, и теперь у постороннего актуальный. Поэтому чистка устройства идёт раньше любой работы с паролями.

Сколько живут украденные сессии?

Пока сервис их не просрочит или пока вы их не отзовёте. Некоторые держатся месяцами, поэтому наборы украденных cookie продают ещё долго после самого заражения.

Телефонов это касается?

Реже, и случается через приложения, поставленные мимо официальных магазинов. Правила те же: отозвать сессии, проверить подключённые приложения, посмотреть пересылку.

Что проверить у остальных членов семьи?

Всё, что делило заражённую машину. Общий домашний компьютер означает общую проблему, и первый чужой вход часто всплывает именно в общей подписке на кино.

Автор: Илья Николаевич Завьялов, консультант по цифровой безопасности. Все вопросы и ответы

Читать дальше